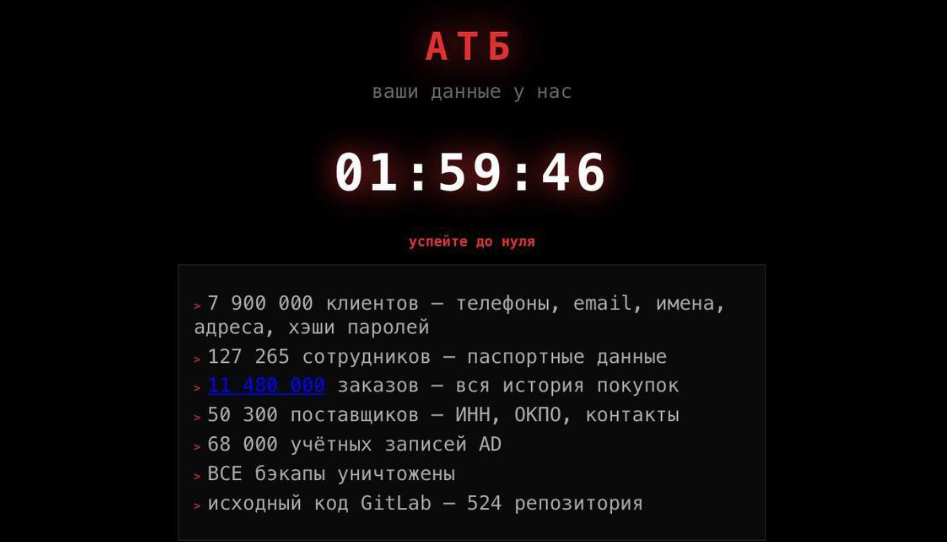
У мережі поширилося повідомлення про нібито масштабний злам інформаційних систем АТБ. Невідомі стверджують, що отримали доступ до даних мільйонів клієнтів, співробітників і постачальників компанії та вимагають $400 тисяч у криптовалюті, погрожуючи оприлюднити викрадену інформацію. Станом на час публікації незалежного підтвердження заявленого масштабу витоку немає.
Що заявляють зловмисники
На оприлюдненому скриншоті міститься сторінка з таймером і переліком інформації, до якої невідомі нібито отримали доступ. Вони стверджують, що серед викрадених даних можуть бути відомості приблизно про 7,9 млн клієнтів, зокрема номери телефонів, електронні адреси, імена, адреси та хеші паролів.
Також автори повідомлення заявляють про доступ до даних понад 127 тисяч працівників, історії приблизно 11,48 млн замовлень, інформації про десятки тисяч постачальників, облікових записів корпоративної інфраструктури та репозиторіїв із програмним кодом.
За дані вимагають $400 тисяч
Автори повідомлення висунули компанії вимогу сплатити $400 тисяч у криптовалюті. На сторінці вказаний обмежений час для переказу коштів, після завершення якого викрадену інформацію нібито обіцяють викласти у відкритий доступ.
Подібна схема характерна для кіберзлочинних груп, які використовують викрадення даних як інструмент шантажу: компанії дають обмежений термін для виплати, погрожуючи публікацією баз або їх продажем.
Сам факт появи такого повідомлення, однак, ще не доводить, що всі заявлені дані справді були отримані.
Офіційної заяви АТБ поки немає
Станом на час підготовки матеріалу на офіційній сторінці корпоративних новин АТБ не опубліковано окремої заяви про масштабний витік даних або вимогу викупу. Останні доступні повідомлення компанії стосуються її операційної діяльності.
Якщо компанія підтвердить інцидент, ключовими питаннями стануть реальний обсяг скомпрометованих даних, період несанкціонованого доступу та те, чи були отримані паролі або інша інформація, яка дозволяє отримати доступ до акаунтів користувачів.
Що варто зробити клієнтам АТБ
До появи офіційних результатів розслідування панікувати не варто, однак користувачам сервісів АТБ доцільно дотримуватися базових правил цифрової безпеки. Якщо пароль від облікового запису АТБ використовувався також на інших сайтах, його краще змінити насамперед там. Особливу увагу слід звертати на електронні листи, SMS та повідомлення в месенджерах, які можуть маскуватися під звернення від АТБ.
Після великих витоків шахраї нерідко використовують отримані контактні дані для фішингу — наприклад, надсилають повідомлення про «повернення коштів», «підтвердження акаунта» або «компенсацію». Не варто переходити за підозрілими посиланнями або вводити банківські реквізити на сторонніх сторінках.