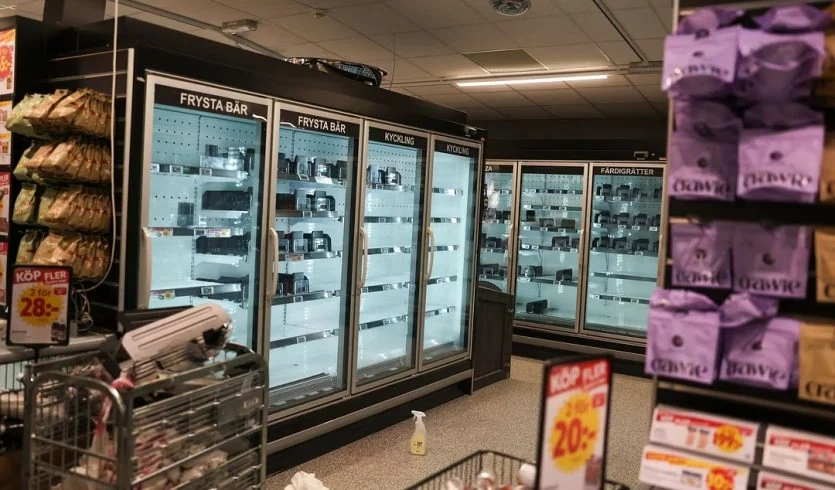
У понеділок, 2 листопада 2026 року, супермаркети в кількох країнах Європи зазнали кібератаки на системи охолодження. У деяких магазинах Швеції температура морозильників піднялася до +50°C, через що продукти стали непридатними для продажу. Інциденти також зафіксували в Бельгії, Люксембурзі та Ірландії. Про це повідомляє Reuters із посиланням на представників торговельних мереж і фахівців із кібербезпеки.
Холодильники нагрілися до +50°C: що сталося
Проблеми почалися вночі проти 2 листопада. У Швеції мережі ICA та Coop повідомили про раптове підвищення температури в холодильних і морозильних установках.
В одному з магазинів ICA у Стокгольмі атаку, за словами менеджерки Енгли Інгвалль, зафіксували близько другої години ночі, однак виявили проблему лише через кілька годин. На той момент морозильники нагрілися до +50°C, а заморожені товари були зіпсовані.
Через інцидент працівникам довелося повністю звільняти морозильні камери та утилізувати продукти. Мережа ICA підтвердила, що збій зачепив обмежену кількість її магазинів.
У Coop повідомили про сім постраждалих торговельних точок із приблизно 800 магазинів мережі. Компанія підтвердила несанкціоноване втручання в системи керування температурою.
Які супермаркети постраждали від кібератаки
Наслідки інциденту вийшли далеко за межі Швеції. Про несправності холодильного обладнання повідомили великі європейські торговельні мережі.
За даними Reuters, у Бельгії кібератака зачепила 15 із 700 магазинів Carrefour, п’ять торговельних точок Spar та низку супермаркетів Delhaize. Збої також зафіксували в Люксембурзі.
В Ірландії компанія Musgrave повідомила про проблеми у 13 магазинах SuperValu. Через порушення температурного режиму частину охолоджених і заморожених товарів тимчасово вилучили з продажу.
Крім того, IKEA підтвердила, що постраждав щонайменше один її магазин у Бельгії. Компанія не виключила проблем і в інших торговельних точках.
Один із власників бельгійської м’ясної мережі De Laet & Van Haver розповів Reuters, що в його магазині температура холодильників піднялася до +18°C. За його оцінкою, через псування м’яса підприємство втратило близько 15 тисяч євро.
Як хакери змогли змінити температуру холодильників
Попередні дані свідчать, що зловмисники отримали несанкціонований доступ до систем дистанційного керування холодильним обладнанням. Такі системи дозволяють регулювати температуру та відстежувати роботу установок через комп’ютерні мережі.
Частина постраждалих магазинів використовувала технології данської компанії Danfoss. Виробник повідомив, що працює з клієнтами над усуненням вразливостей і впровадженням необхідних виправлень.
Фахівці з кібербезпеки пояснюють, що сучасні супермаркети використовують багато підключених пристроїв — від холодильників і систем опалення до камер спостереження та контролю доступу. Недостатньо захищені системи можуть стати точкою входу для хакерів.
Європейський комісар із питань сільського господарства Крістоф Гансен заявив, що повторні атаки на торговельні мережі викликають занепокоєння через загрозу ланцюгам постачання продовольства та довірі споживачів.
Схожа атака вже сталася у Франції
Нинішній інцидент стався лише через кілька тижнів після масштабної кібератаки у Франції. У жовтні зловмисники отримали віддалений доступ до холодильного обладнання сотень супермаркетів.
Тоді втручання спричинило масове псування продуктів, а в окремих випадках — загоряння обладнання. Французькі правоохоронці розпочали розслідування.
Станом на 2 листопада жодне угруповання не взяло на себе відповідальність за нову хвилю атак. Reuters не вдалося встановити, хто саме стоїть за інцидентами та чи пов’язані вони з подіями у Франції.
Національні центри кібербезпеки та постраждалі компанії продовжують перевірки. Загальний розмір збитків європейських супермаркетів поки не встановлений.