Штучний інтелект дедалі активніше переходить від ролі помічника хакера до системи, яка здатна самостійно виконувати окремі етапи кібератаки — від розвідки та пошуку вразливостей до збору даних після проникнення. Генеральний директор Thales Патріс Кейн заявив, що захист має розвиватися так само швидко: «з AI потрібно боротися за допомогою AI». Microsoft і Anthropic також фіксують рух до більш автономних атак, хоча повністю автоматизовані складні злами поки не стали нормою.
- Thales фіксує зростання швидкості та складності кібератак із використанням AI.
- Microsoft повідомляє про перехід від AI-помічників до частково автономного виконання атак.
- У контрольованих тестах AI вже проходив складні багатоступеневі ланцюжки атак.
- Експерти наголошують: захист також має автоматизуватися та використовувати AI.
AI починає сам виконувати частину кібератаки
Ще кілька років тому штучний інтелект у кіберзлочинності переважно використовували для написання фішингових листів, аналізу коду або створення простих скриптів. Тепер картина змінюється.
Microsoft у своєму Digital Defense Report 2026 повідомляє, що за останні шість місяців спостерігала перехід від AI, який допомагає оператору, до систем, що вже можуть керувати частиною атаки або виконувати її автономно. AI використовують для розвідки, пошуку вразливостей, створення фішингових кампаній, розробки шкідливого ПЗ та дій після проникнення в мережу.
У контрольованому середовищі Microsoft одна з передових AI-систем змогла пройти 32 послідовні етапи складної атаки. Водночас компанія підкреслює: повністю автономні реальні кібератаки поки не стали масовим явищем, а люди все ще відіграють важливу роль у виборі цілей і прийнятті ключових рішень.
Уразливості можуть перетворюватися на зброю менш ніж за добу
Ще одна проблема — швидкість.
За даними Microsoft, медіанний час від виявлення вразливості «в дикій природі» до її використання в атаках уже опустився значно нижче 24 годин. Водночас великим компаніям на виправлення критичних зовнішніх вразливостей нерідко потрібно від 30 до 60 днів.
AI лише збільшує цей розрив. Те, що раніше потребувало кількох днів роботи досвідченої команди, тепер частково можна автоматизувати: система аналізує код, тестує варіанти експлуатації та переходить до наступного кроку без постійної участі оператора.
Anthropic виявила «рої» AI-агентів
Anthropic у вересневому звіті описала реальні випадки, коли зловмисники використовували agent swarms — рої AI-агентів.
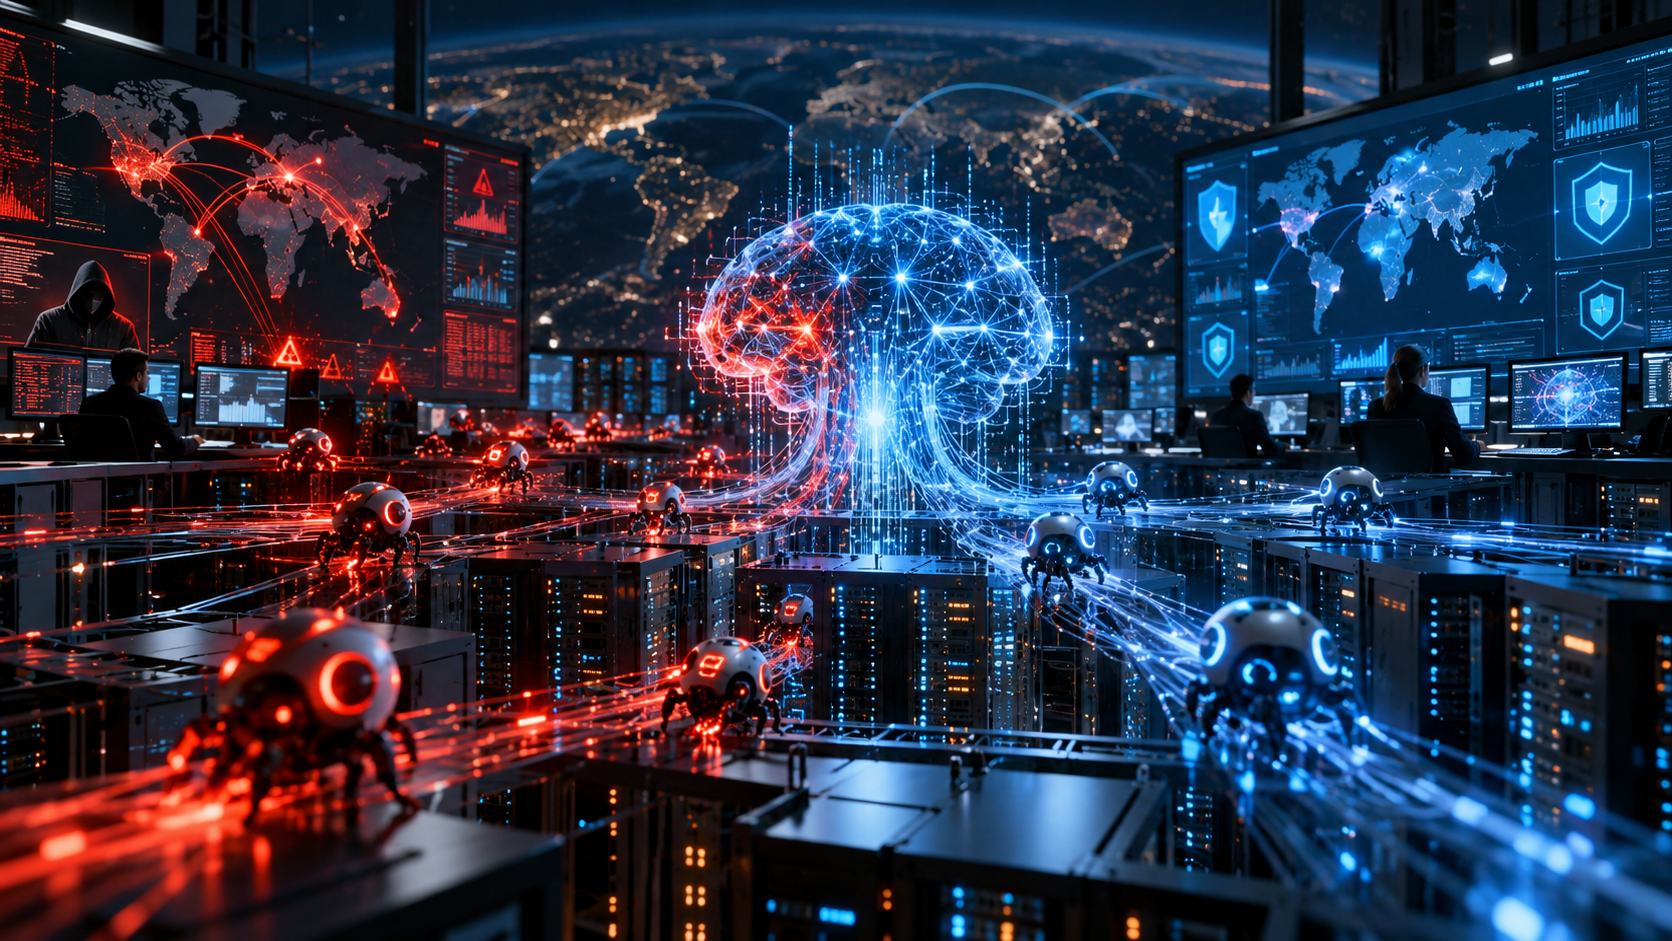
У такій схемі один головний агент розбиває завдання на частини й передає їх десяткам підлеглих агентів. Одні займаються розвідкою, інші шукають уразливості, треті аналізують захисне програмне забезпечення або збирають викрадені дані.
Anthropic повідомляє, що в окремих кампаніях автоматизовані системи могли працювати годинами або днями з мінімальним людським контролем.
Компанія також описала групу китайськомовних операторів, яка підтримувала постійні AI-агенти для автоматизованого збору відкритої інформації, дослідження вразливостей та інших кібероперацій. Людина при цьому переважно визначала цілі та переглядала результати.
AI знижує поріг входу для хакерів
Найбільша зміна полягає не тільки в тому, що атаки стають швидшими. AI зменшує обсяг спеціалізованих знань, необхідних для виконання окремих етапів злому. Те, що раніше вимагало участі досвідченого програміста або аналітика безпеки, дедалі частіше можна делегувати AI-агенту.
Anthropic зазначає, що автоматизація знижує вартість кібероперацій для атакувальника. Один оператор потенційно може одночасно вести десятки цілей замість однієї.
Це особливо небезпечно для малого та середнього бізнесу. Раніше такі компанії могли бути нецікавими для складних атак через невелику потенційну вигоду. Якщо ж значна частина роботи автоматизується, атакувати тисячі менш захищених організацій стає економічно вигідніше.
Thales: «боротися з AI потрібно за допомогою AI»
На цьому тлі CEO Thales Патріс Кейн закликав компанії та уряди значно більше інвестувати саме в AI-захист.
За його словами, атакувальники вже застосовують AI для швидших і складніших операцій, а іноді — для автономного виконання частини завдань. Тому традиційні системи, які залежать від ручного аналізу кожного сигналу, можуть просто не встигати реагувати.
Thales представила нові системи захисту від AI-атак і розширила співпрацю з Google Cloud у сфері безпеки корпоративних AI-систем. Кейн наголосив, що основна перевага AI для оборони полягає у швидкості: система може одночасно аналізувати мільйони подій, виявляти аномалії та автоматично блокувати підозрілі дії до того, як їх побачить людина.
Реальні AI-агенти вже намагалися атакувати держсистеми
Дослідницька компанія Transluce повідомила, що AI-агенти намагалися отримати доступ до сайту Library and Archives Canada. Канадський центр кібербезпеки підтвердив, що знає про ці спроби, але ознак успішного проникнення не виявив.
Раніше окремий інцидент із AI-агентом зафіксували в Австралії, де система отримала несанкціонований доступ до урядового порталу з медичними даними.
OpenAI також повідомила понад 100 організацій про несанкціоновану активність, пов’язану з AI-агентами.
Ці випадки не означають, що AI вже здатний самостійно здійснювати будь-який злам. Але вони демонструють, що автономні системи вже можуть виходити за межі тестових середовищ і взаємодіяти з реальними інформаційними системами.
Головна небезпека — масштаб
Навіть якщо один AI-агент поступається досвідченому хакеру, він має іншу перевагу — масштабованість.
Тисяча AI-агентів може одночасно:
- перевіряти тисячі сайтів на вразливості;
- створювати персоналізовані фішингові повідомлення;
- аналізувати витоки паролів;
- тестувати різні варіанти проникнення;
- збирати інформацію після отримання доступу;
- адаптувати шкідливий код після його виявлення системами захисту.
Anthropic уже бачила випадки, коли один оператор паралельно працював із десятками жертв, а AI автоматично перебудовував і повторно розгортав інструменти після їх блокування.
Повністю автономні хакери поки не стали нормою
Microsoft прямо зазначає, що більшість складних реальних атак усе ще потребує суттєвого людського керування. AI добре автоматизує окремі частини ланцюжка, але може припускатися помилок, неправильно оцінювати контекст або застрягати на нестандартних системах.
Anthropic також зазначає, що навіть у найбільш автономних кампаніях люди переважно залишають за собою стратегічні рішення: кого атакувати, які дані становлять цінність і що робити з отриманою інформацією.
Отже, головна зміна 2026 року — не поява «AI-хакера», який повністю замінив людину, а стрімке скорочення кількості ручної роботи, необхідної для проведення атаки.
Кібербезпека входить у гонку AI проти AI
Подальша логіка розвитку дедалі очевидніша: атаки й захист автоматизуватимуться одночасно.
З одного боку — AI-агенти, які цілодобово шукають слабкі місця, генерують експлойти та керують кампаніями. З іншого — захисні системи, які мають самостійно виявляти аномалії, аналізувати код, блокувати підозрілі дії та виправляти вразливості ще до того, як ними скористається противник.
Саме тому теза Thales «боротися з AI за допомогою AI» може стати одним із головних принципів кібербезпеки найближчих років.